
Faktem jest, że cyberataki nie są już pytaniem „czy”, lecz „kiedy”. Podczas gdy duże firmy inwestują znaczne środki w cyberbezpieczeństwo, mniejsze często pozostają bezbronne, bo na ogół niewiele się o tych sprawach myśli. Dobra wiadomość jest jednak taka, że nie potrzebujesz skomplikowanych i drogich systemów, aby zbudować podstawową ochronę dla swojej firmy.
Szkolenia pracowników z bezpieczeństwa: pierwsza linia obrony
Nawet najbardziej zaawansowane rozwiązania z zakresu cyberbezpieczeństwa i technologii niewiele dają, jeśli pracownicy nie znają najczęstszych zagrożeń i nie wiedzą, jak się przed nimi chronić. Według badania Barracuda „2023 Ransomware insights” 69% ataków ransomware można przypisać błędom ludzkim. Szkolenie z cyberbezpieczeństwa Webroot odpowiada na ten problem nowoczesnym podejściem, które działa.
Szkolenie odbywa się online w przyjaznym dla użytkownika interfejsie webowym, w którym pracownicy oglądają krótkie, zabawne filmy animowane. Każdy film trwa zaledwie 3-5 minut i omawia jedno ważne zagadnienie bezpieczeństwa naraz. Filmy zawierają realne przykłady, z którymi łatwo się utożsamić, a krótkie interaktywne quizy pomagają utrwalić wiedzę.
Ochrona techniczna: druga linia obrony
Webroot to rozwiązanie klasy EPP (Endpoint Protection Platform) z ograniczonymi funkcjami EDR (Endpoint Detection and Response). Oznacza to, że łączy tradycyjną ochronę przed wirusami i złośliwym oprogramowaniem (EPP) z podstawową analizą nietypowych zachowań (EDR).
Zawsze aktualne, ponieważ działa w chmurze, i wyjątkowo lekkie w użyciu.
Wykrywa podejrzane zachowania na urządzeniach
Zbiera informacje o zdarzeniach na potrzeby analizy w czasie rzeczywistym
Reaguje automatycznie na potencjalne zagrożenia
Połączone z bazą danych BrightCloud, dostarczającą informacji o nowych zagrożeniach w czasie rzeczywistym
Jaka ochrona odpowiada Twojej firmie?
Jaka ochrona odpowiada Twojej firmie?
Zanim przyjrzymy się bliżej temu, co oferują rozwiązania Webroot , warto zrozumieć różnice między popularnymi rozwiązaniami z zakresu cyberbezpieczeństwa, ponieważ osobom bez wykształcenia informatycznego łatwo się w tym pogubić.
Zautomatyzowana ochrona podstawowa (EPP/EDR), taka jak Webroot, jest w gruncie rzeczy oprogramowaniem antywirusowym nowej generacji z ograniczonymi funkcjami EDR. Rozwiązanie jest ekonomiczne, zautomatyzowane, łatwe w obsłudze i nie wymaga stałego nadzoru specjalistów, a mimo to zapewnia bardzo skuteczną ochronę przed włamaniami do sieci, wirusami, końmi trojańskimi, złośliwym oprogramowaniem, oprogramowaniem szpiegującym, ransomware, adware, cryptojackingiem, phishingiem, atakami typu man-in-the-middle, by wymienić tylko niektóre, a także wykrywa nietypowe zachowania użytkowników.
EDR (Endpoint Detection and Response) to rozwiązanie programowe, które działa w sposób ciągły w czterech głównych etapach. Najpierw na wszystkich urządzeniach instalowane jest specjalne oprogramowanie, które stale monitoruje całą aktywność, procesy i połączenia, a do wykrywania nietypowych zachowań wykorzystuje sztuczną inteligencję. Gdy pojawia się coś podejrzanego, system natychmiast to analizuje, porównując z dużą bazą znanych zagrożeń i metod ataku. Jeśli zagrożenie zostanie potwierdzone, system reaguje automatycznie: izoluje zainfekowane urządzenia i zatrzymuje szkodliwe procesy, a także wysyła powiadomienia do zespołów bezpieczeństwa. Na koniec system zbiera istotne informacje o ataku, które można wykorzystać do wzmocnienia zabezpieczeń, a w wielu przypadkach potrafi przywrócić urządzenie do stanu sprzed ataku.
SOC (Security Operations Center), czyli monitorowane usługi cyberbezpieczeństwa, opierają się na najpotężniejszych rozwiązaniach i są najczęściej stosowane przez większe firmy lub podmioty, które potrzebują maksymalnego poziomu bezpieczeństwa i pracują z niezwykle wrażliwymi informacjami. Wyspecjalizowany zespół ekspertów ds. bezpieczeństwa monitoruje wszystkie systemy firmy przez całą dobę. Wykrywa podejrzenia ataków w czasie rzeczywistym, bada incydenty bezpieczeństwa i natychmiast na nie reaguje, poszukuje ukrytych zagrożeń w systemach oraz doradza w zakresie możliwych usprawnień. Dostawcy usług SOC korzystają z systemów MDR (Managed Detection and Response) oraz różnych innych narzędzi do monitorowania, analizowania zagrożeń i reagowania na nie.
Prosty przykład wyjaśniający różnicę:
EPP (Endpoint Protection Platform): Jest jak system alarmowy w domu z czujnikami i kamerami, który nie tylko powiadamia właściciela, gdy dzieje się coś niezwykłego, ale potrafi też samodzielnie wykryć i zatrzymać zagrożenia, zanim wyrządzą szkody. Działa w chmurze, więc jest zawsze aktualny i śledzi najnowsze zagrożenia, bez konieczności stałego nadzoru ze strony centrum bezpieczeństwa. Rozwiązania EPP są zaprojektowane tak, aby wykrywać i zatrzymywać ataki, zanim wyrządzą szkody. Brakuje im jednak możliwości celowego poszukiwania zagrożeń i naprawiania szkód po ataku, jakie mają rozwiązania EDR.
EDR (Endpoint Detection and Response) Jest jak ten sam system alarmowy, ale ze sztuczną inteligencją, która stale obserwuje i analizuje nietypowe zachowania, automatycznie izoluje problemy i wysyła powiadomienia do właściciela. EDR to nie tylko system bezpieczeństwa, który wykrywa i zatrzymuje zagrożenia, ale też stale monitoruje całą aktywność na Twoich urządzeniach i wykrywa złożone zagrożenia, które w innym wypadku mogłyby umknąć tradycyjnym rozwiązaniom ochronnym (takim jak EPP). Rozwiązanie zbiera dane w czasie rzeczywistym, analizuje nietypowe zachowania i reaguje, izolując lub zatrzymując szkodliwe procesy. Dzięki temu EDR jest potężnym rozwiązaniem dla firm, które chcą głębszego wglądu w zagrożenia cyberbezpieczeństwa i możliwości szybkiego reagowania.
SOC/MDR to najbardziej zaawansowane i najpotężniejsze rozwiązanie z zakresu cyberbezpieczeństwa, zapewniające firmom kompleksową ochronę przed cyberzagrożeniami. Zamiast polegać wyłącznie na zautomatyzowanych rozwiązaniach, takich jak EPP i EDR, SOC/MDR jest wspierany przez wyspecjalizowany zespół ekspertów ds. cyberbezpieczeństwa, którzy przez całą dobę monitorują cyberzagrożenia, analizują je i na nie reagują. Zapewnia to zarówno szybszą reakcję, jak i głębszy wgląd w zagrożenia bezpieczeństwa niż inne rozwiązania, ale jednocześnie jest to rozwiązanie wielokrotnie droższe, które może nie odpowiadać mniejszym podmiotom z ograniczonym budżetem.
Rozwiązania Webroot zapewniają podstawową ochronę, która dobrze sprawdza się w małych i średnich firmach chcących postawić pierwsze kroki w zwiększaniu swojego cyberbezpieczeństwa i zapewnić bezpieczne prowadzenie działalności.
Webroot Endpoint Protection: strażnik bezpieczeństwa dla komputerów w Twojej firmie
Webroot Endpoint Protection działa jak potężny strażnik bezpieczeństwa dla każdego komputera roboczego w Twojej firmie. Rozwiązanie zostało zaprojektowane specjalnie dla firm i oferuje centralne zarządzanie wszystkimi punktami końcowymi za pośrednictwem prostego interfejsu webowego.
Szybkość i lekkość to jedne z głównych cech Webroot. Skanowanie komputera trwa zaledwie 30 sekund, a rozwiązanie wykorzystuje mniej niż 1% wydajności procesora, ponieważ działa głównie w chmurze.
Ale jest więcej rzeczy, które sprawiają, że Webroot jest wyjątkowy:
Integracja i proste zarządzanie: Webroot to zintegrowane rozwiązanie bezpieczeństwa, w którym zarówno ochrona punktów końcowych (EPP), jak i ochrona DNS są zarządzane z jednego przyjaznego dla użytkownika panelu. Upraszcza to eksploatację i utrzymanie systemów bezpieczeństwa, co jest szczególnie ważne dla firm z ograniczoną wiedzą techniczną we własnym zakresie.
Łączy się bezpośrednio z bazą danych BrightCloud Threat Intelligence, która w czasie rzeczywistym zbiera informacje o zagrożeniach z milionów urządzeń na całym świecie
Webroot wykorzystuje zaawansowaną analizę maszynową i inteligencję opartą na chmurze, aby wykrywać i zatrzymywać nowe zagrożenia w ciągu czterech minut. Dzięki temu Twoja firma jest chroniona przed najnowszymi cyberzagrożeniami bez zwłoki.
Wyspecjalizowana ochrona przed ransomware, które jest dziś jednym z największych zagrożeń dla firm
Współpracuje z Microsoft Defender, a także z rozwiązaniami MDR, takimi jak BlackPoint, dodając ważną warstwę ochrony
Łatwa instalacja i automatyczne aktualizacje przez chmurę
Webroot DNS Protection: trzecia linia obrony zapewniająca bezpieczny ruch sieciowy
Ochrona DNS jest jak policjant drogówki dla internetu. System sprawdza wszystkie strony internetowe, które pracownicy próbują odwiedzić, i natychmiast blokuje dostęp do stron znanych z szkodliwości. Dzieje się to w mgnieniu oka, bez wpływu na zwykłe korzystanie z sieci.
Ponadto system szyfruje cały ruch sieciowy, co oznacza, że zamienia całą komunikację w niezrozumiały kod, który może odczytać tylko właściwy odbiorca. Jest to podobne do umieszczenia wszystkich danych w zamkniętej walizce, do której klucz macie tylko Ty i zamierzony odbiorca. Dzięki temu cyberprzestępcy nie mogą szpiegować ani wykradać wrażliwych informacji, nawet jeśli pracownicy pracują z domu lub w otwartej sieci bezprzewodowej.
Ochrona ruchu sieciowego DNS jest dziś szczególnie ważna, gdy pracownicy często pracują z domu:
Chroni i szyfruje cały ruch sieciowy, niezależnie od lokalizacji urządzenia i bez przywiązania do wewnętrznej sieci firmy.
Zapobiega przypadkowemu odwiedzaniu niebezpiecznych stron internetowych przez pracowników
Zapewnia dobry wgląd w ruch sieciowy i potencjalne zagrożenia
Można wybrać, które kategorie stron internetowych są zablokowane, jeśli np. nie chcesz zezwalać na media społecznościowe lub TikTok na komputerach służbowych.
Aktualizuje się automatycznie w czasie rzeczywistym o najnowsze informacje o niebezpiecznych stronach
Obsługa DNS over HTTPS (DoH): Webroot DNS Protection obsługuje DoH, co oznacza, że wszystkie zapytania DNS są szyfrowane przez HTTPS. Zwiększa to bezpieczeństwo i prywatność użytkowników, uniemożliwiając osobom trzecim śledzenie lub modyfikowanie zapytań DNS.
DNS Leak Prevention: Ta funkcja zapobiega omijaniu systemu ochrony przez zapytania DNS poprzez blokowanie innych rozwiązań DNS. Zapewnia to, że wszystkie zapytania DNS są filtrowane i rejestrowane, co zwiększa bezpieczeństwo i kontrolę.
Koszty i korzyści
Inwestycja w cyberbezpieczeństwo kosztuje tylko niewielki ułamek kosztów, jakie może spowodować poważny cyberatak. Z Webroot otrzymujesz kompleksową ochronę, która jest zarówno ekonomiczna, jak i skuteczna. Miesięczny koszt jest przewidywalny, a system wymaga niewielkiej konserwacji.
Koszt Webroot Endpoint i DNS Protection zależy od liczby użytkowników i liczby usług w subskrypcji w Datatech. Cena podstawowa wynosi 569 kr bez VAT za użytkownika miesięcznie za Webroot Endpoint Protection. Jeśli wybierzesz zarówno Webroot Endpoint Protection, jak i Webroot DNS Protection, cena podstawowa wynosi 969 kr bez VAT za użytkownika miesięcznie, a szkolenie z cyberbezpieczeństwa możesz dodać za jedyne 300 kr bez VAT miesięcznie za użytkownika.
Cyberbezpieczeństwo nie musi być skomplikowane. Dzięki odpowiednim narzędziom i szkoleniom możesz skupić się na tym, co najważniejsze: prowadzeniu swojej firmy.
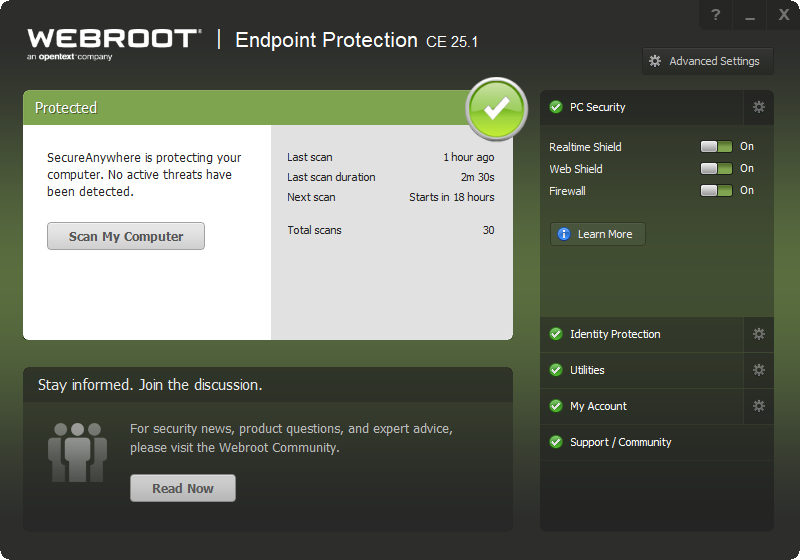
Webroot Endpoint Protection
Potrzebujesz pomocy w odzyskaniu danych?
Pierwszym krokiem jest wysłanie nam zgłoszenia serwisowego. Skontaktuj się z nami już dziś.
Skontaktuj się