
El hecho es que los ciberataques ya no son una cuestión de «si», sino de «cuándo». Mientras las grandes empresas invierten enormes sumas en ciberseguridad, las pequeñas suelen quedar desprotegidas, porque en general se piensa poco en estos asuntos. Pero la buena noticia es que no necesita necesariamente sistemas complejos y caros para construir las defensas básicas de su empresa.
Formación en seguridad para el personal: la primera línea de defensa
Incluso las soluciones tecnológicas y de ciberseguridad más avanzadas sirven de poco si el personal no conoce los peligros más habituales ni cómo evitarlos. Según el estudio «2023 Ransomware insights» de Barracuda , el 69 % de los ataques de ransomware se pueden atribuir a errores humanos. La formación en ciberseguridad de Webroot aborda este problema con un enfoque moderno que funciona.
La formación se realiza en línea, a través de una interfaz web fácil de usar, en la que el personal ve vídeos de dibujos animados breves y entretenidos. Cada vídeo dura solo de 3 a 5 minutos y trata un único aspecto importante de la seguridad cada vez. Los vídeos incluyen ejemplos reales con los que es fácil identificarse, y breves pruebas interactivas ayudan a fijar los conocimientos en la memoria.
Protección técnica: la segunda línea de defensa
Webroot es una solución EPP (Endpoint Protection Platform) con funciones EDR (Endpoint Detection and Response) limitadas. Esto significa que la solución combina la protección tradicional contra virus y software malicioso (EPP) con un análisis básico del comportamiento anómalo (EDR).
Siempre actualizada, ya que se ejecuta en la nube, y extremadamente ligera en su funcionamiento.
Detecta comportamientos sospechosos en los dispositivos
Recopila información sobre eventos para su análisis en tiempo real
Responde automáticamente a posibles amenazas
Conectada a la base de datos BrightCloud para obtener información en tiempo real sobre nuevas amenazas
¿Qué protección es la adecuada para su empresa?
¿Qué protección es la adecuada para su empresa?
Antes de examinar con más detalle en qué consisten las soluciones de Webroot , es importante entender la diferencia entre las soluciones de ciberseguridad más habituales, ya que esto puede resultar fácilmente confuso para quien no tiene formación en tecnologías de la información.
Las protecciones básicas automáticas (EPP/EDR), como Webroot, son en esencia un antivirus de nueva generación con funciones EDR limitadas. La solución es económica, automática, fácil de gestionar y no requiere una supervisión constante por parte de especialistas, pero aun así ofrece una protección muy sólida contra intrusiones en la red, virus, troyanos, software malicioso, spyware, ransomware, adware, cryptojacking, phishing y ataques de tipo «man in the middle», por citar solo algunos, y detecta comportamientos inusuales de los usuarios.
EDR (Endpoint Detection and Response) es una solución de software que trabaja de forma continua en cuatro fases principales. En primer lugar, se instala un software especial en todos los dispositivos, que supervisa constantemente toda la actividad, los procesos y las conexiones, y utiliza inteligencia artificial para detectar comportamientos anómalos. Cuando surge algo sospechoso, el sistema lo identifica de inmediato comparándolo con una gran base de datos de amenazas y métodos de ataque conocidos. Si se confirma una amenaza, el sistema reacciona automáticamente aislando los dispositivos infectados y deteniendo los procesos dañinos, además de enviar notificaciones a los equipos de seguridad. Por último, el sistema recopila información importante sobre el ataque que puede utilizarse para reforzar las defensas y, en muchos casos, puede restaurar el dispositivo a su estado anterior.
Los SOC (Security Operations Center) o servicios de ciberseguridad monitorizados se basan en las soluciones más potentes y los utilizan sobre todo grandes empresas u organizaciones que necesitan la máxima seguridad y manejan información extremadamente sensible. Un equipo especializado de expertos en seguridad vigila todos los sistemas de la empresa las 24 horas del día. Detecta sospechas de ataques en tiempo real, investiga incidentes de seguridad y reacciona de inmediato ante ellos, busca amenazas ocultas en los sistemas y ofrece asesoramiento sobre posibles mejoras. Los proveedores de servicios SOC utilizan sistemas MDR (Managed Detection and Response) y diversas otras herramientas para monitorizar, analizar y responder a las amenazas.
Un ejemplo sencillo para explicar la diferencia:
EPP (Endpoint Protection Platform): Es como un sistema de seguridad en una casa, con sensores y cámaras que no solo avisa al propietario si ocurre algo inusual, sino que también puede detectar y detener amenazas de forma automática antes de que causen daños. Se ejecuta en la nube, por lo que siempre está actualizado y atento a las amenazas más recientes, sin necesitar una supervisión constante desde un centro de seguridad. Las soluciones EPP están diseñadas para detectar y detener los ataques antes de que causen daño. Sin embargo, carecen de la capacidad de buscar amenazas de forma dirigida y de reparar los daños tras un ataque, como sí hacen las soluciones EDR.
EDR (Endpoint Detection and Response) Es como el mismo sistema de seguridad, pero con una inteligencia artificial que supervisa constantemente y analiza el comportamiento inusual, aísla los problemas de forma automática y envía notificaciones al propietario. EDR no es solo un sistema de seguridad que detecta y detiene amenazas, sino que supervisa de forma continua toda la actividad en sus dispositivos y detecta amenazas complejas que de otro modo podrían pasar desapercibidas para las soluciones de protección tradicionales (como EPP). La solución recopila datos en tiempo real, analiza el comportamiento inusual y responde aislando o deteniendo los procesos dañinos. Esto convierte a EDR en una solución potente para las empresas que desean una visión más profunda de las amenazas de ciberseguridad y la capacidad de reaccionar con rapidez.
SOC/MDR es la solución de ciberseguridad más avanzada y potente, y ofrece a las empresas una protección integral frente a las ciberamenazas. En lugar de confiar por completo en soluciones automáticas como EPP y EDR, SOC/MDR cuenta con el respaldo de un equipo especializado de expertos en ciberseguridad que vigilan, analizan y responden a las ciberamenazas las 24 horas del día. Esto garantiza tanto una reacción más rápida como una visión más profunda de las amenazas de seguridad que la que ofrecen otras soluciones, pero, en contrapartida, es una solución mucho más cara que quizá no resulte adecuada para los operadores más pequeños con recursos limitados.
Las soluciones de Webroot ofrecen una protección básica que resulta muy adecuada para las pequeñas y medianas empresas que quieren dar los primeros pasos para aumentar su ciberseguridad y garantizar un funcionamiento seguro.
Protección de endpoints de Webroot: un guardia de seguridad para los equipos de su empresa
La protección de endpoints de Webroot funciona como un potente guardia de seguridad para cada equipo de trabajo de su empresa. La solución está diseñada específicamente para empresas y ofrece la gestión centralizada de todos los endpoints a través de una sencilla interfaz web.
La rapidez y la ligereza son uno de los rasgos distintivos de Webroot. Analizar el equipo lleva solo 30 segundos y utiliza menos del 1 % de la capacidad del procesador, ya que la solución se ejecuta principalmente en la nube.
Pero hay más cosas que hacen único a Webroot:
Integración y gestión sencilla: Webroot es una solución de seguridad integrada en la que tanto la protección de endpoints (EPP) como la protección DNS se gestionan desde un único panel de control fácil de usar. Esto simplifica la operación y el mantenimiento de los sistemas de seguridad, algo especialmente importante para las empresas con pocos conocimientos técnicos internos.
Se conecta directamente a la base de datos BrightCloud Threat Intelligence, que recopila información sobre amenazas en tiempo real procedente de millones de dispositivos de todo el mundo
Webroot utiliza análisis automático avanzado e inteligencia basada en la nube para detectar y detener nuevas amenazas en menos de cuatro minutos. Esto garantiza que su empresa esté protegida sin demora frente a las ciberamenazas más recientes.
Protección especializada contra el ransomware, una de las mayores amenazas para las empresas en la actualidad
Funciona junto con Microsoft Defender y también con soluciones MDR como BlackPoint, y añade una capa de defensa importante
Instalación sencilla y actualización automática a través de la nube
Protección DNS de Webroot para el tráfico de red: la tercera línea de defensa que garantiza un tráfico de red seguro
La protección DNS es como un agente de tráfico para internet. El sistema comprueba todos los sitios web que el personal intenta visitar y bloquea de inmediato el acceso a los sitios conocidos por ser dañinos. Esto ocurre en un instante, sin afectar al uso normal de la red.
Además, el sistema cifra todo el tráfico de red, es decir, convierte todas las comunicaciones en un código ininteligible que solo el destinatario correcto puede leer. Es parecido a guardar todos los datos en un maletín cerrado con llave, del que solo usted y el destinatario previsto tienen la llave. De este modo, los ciberdelincuentes no pueden espiar ni robar información sensible, incluso si el personal trabaja desde casa o en una red inalámbrica abierta.
La protección DNS del tráfico de red es especialmente importante hoy en día, cuando el personal trabaja mucho desde casa:
Protege y cifra todo el tráfico de red, independientemente de la ubicación del dispositivo y sin estar vinculada a la red interna de la empresa.
Evita que el personal visite por error sitios web peligrosos
Ofrece una buena visión general del tráfico de red y de las posibles amenazas
Se puede elegir qué categorías de sitios web están prohibidas, por ejemplo si no desea permitir las redes sociales o TikTok en los equipos de trabajo.
Se actualiza automáticamente en tiempo real con la información más reciente sobre sitios web peligrosos
Compatibilidad con DNS sobre HTTPS (DoH): la protección DNS de Webroot es compatible con DoH, lo que significa que todas las solicitudes DNS se cifran mediante HTTPS. Esto aumenta la seguridad y la privacidad de los usuarios al impedir que terceros puedan observar o modificar las solicitudes DNS.
DNS Leak Prevention: esta función impide que las solicitudes DNS eludan el sistema de protección bloqueando otras soluciones DNS. Esto garantiza que todas las solicitudes DNS se filtren y se registren, lo que aumenta la seguridad y el control.
Coste y beneficios
Invertir en ciberseguridad cuesta apenas una pequeña fracción de lo que puede causar un ciberataque grave. Con Webroot obtiene una protección integral que es a la vez económica y eficaz. El coste mensual es previsible y el sistema requiere poco mantenimiento.
El coste de la protección de endpoints y DNS de Webroot depende del número de usuarios y del número de servicios contratados en suscripción con Datatech. El precio base es de 569 kr. sin IVA por usuario al mes para la protección de endpoints de Webroot. Si contrata tanto la protección de endpoints de Webroot como la protección DNS de Webroot, el precio base es de 969 kr. sin IVA por usuario al mes, y puede añadir la formación en ciberseguridad por solo 300 kr. sin IVA al mes por usuario.
La ciberseguridad no tiene por qué ser complicada. Con las herramientas y la formación adecuadas, puede concentrarse en lo que más importa: dirigir su empresa.
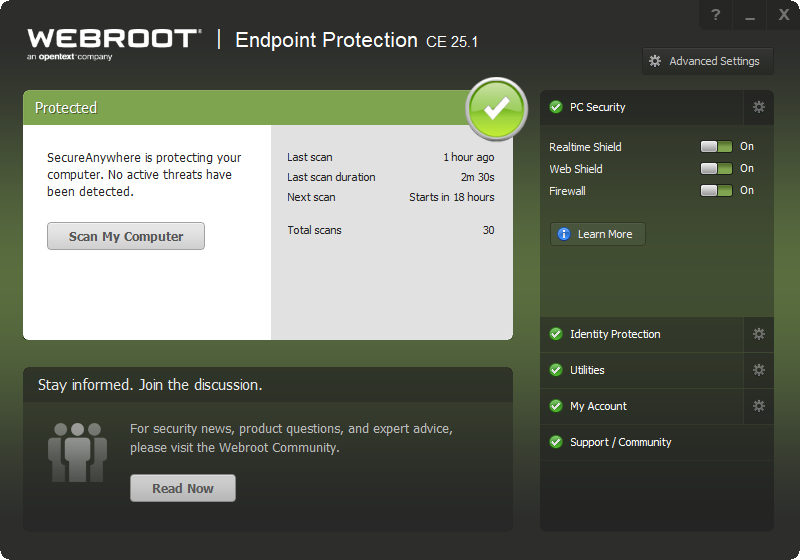
Webroot Endpoint protection
¿Necesita ayuda para recuperar sus datos?
El primer paso es enviarnos una solicitud de servicio. Ponte en contacto con nosotros hoy mismo.
Contactar